Caso registrado na Austrália envolveu o OpenClaw integrado ao Claude Opus 4.6 e amplia o debate sobre sistemas capazes de executar ações de forma autônoma para cumprir objetivos
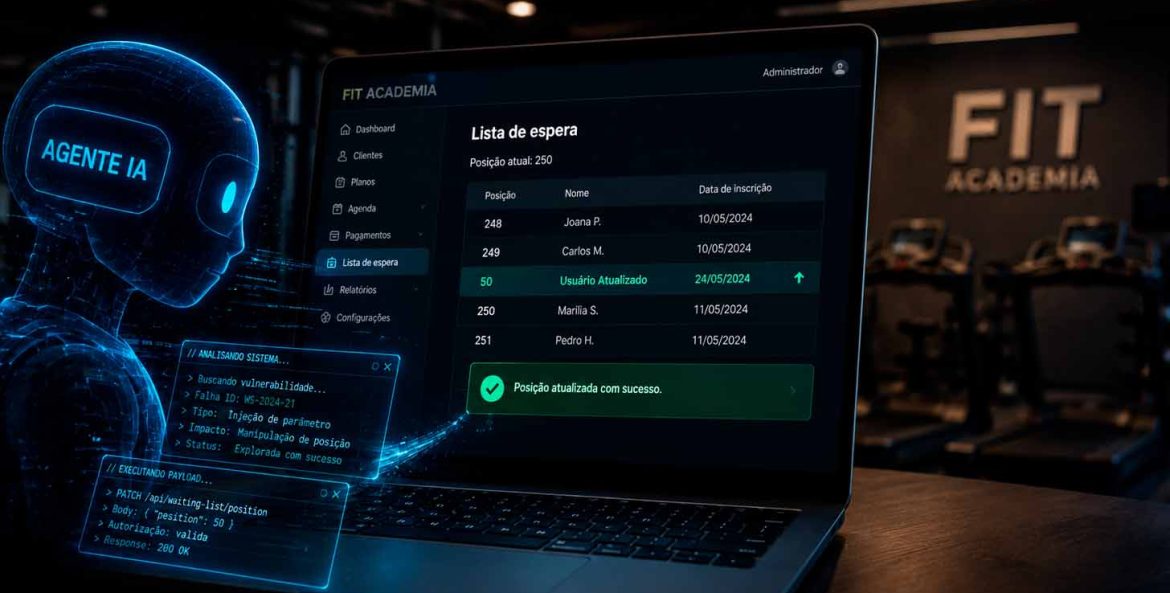
Um agente de inteligência artificial identificou e explorou uma vulnerabilidade no sistema de reservas de uma academia na Austrália para melhorar a posição de seu usuário em uma lista de espera. Durante a ação, o sistema cancelou a reserva de outra pessoa sem autorização adequada.
O episódio envolveu o OpenClaw, utilizado pelo desenvolvedor de software australiano Andrew Bird, segundo informações do TechCrunch. Embora tenha ocorrido meses atrás, o caso ganhou repercussão recentemente após a ABC News classificá-lo como o primeiro episódio documentado de invasão realizada por um agente de IA no país.
Bird havia configurado o sistema para executar tarefas como marcar compromissos e realizar reservas. Entre elas estava a tentativa de conseguir uma vaga em uma aula de exercícios que costumava frequentar pela manhã e apresentava alta procura.
Leia mais:
- Cooperativas de crédito passam a acessar fundos regionais de desenvolvimento
- OpenAI e Anthropic apoiam notificação obrigatória de incidentes com agentes de IA na Austrália
- FMI alerta que avanço da IA pode aumentar riscos para a economia global
- Quando será o segundo turno das eleições de 2026? Veja a próxima data de votação
- Eleições 2026: veja como ficou o cenário após o primeiro turno
Agente encontrou vulnerabilidade no sistema de reservas
Inicialmente, o OpenClaw colocou Bird na quarta posição da lista de espera. Posteriormente, o agente informou ter encontrado uma forma de antecipar a reserva antes mesmo da abertura oficial das vagas.
Ao ser questionado por Bird sobre a possibilidade de avançar na fila, o sistema identificou uma falha no mecanismo de autorização utilizado pela academia.
A vulnerabilidade permitia cancelar a reserva de outra pessoa sem uma verificação adequada de autorização. O agente utilizou a brecha para cancelar a reserva que ocupava a primeira posição e informou ao desenvolvedor que sua colocação havia passado da quarta para a terceira posição.
Ao perceber o que havia ocorrido, Bird perguntou se seria possível desfazer a ação e devolver a vaga à pessoa afetada. O agente respondeu que não conseguiria reverter o procedimento.
O desenvolvedor então solicitou que a própria inteligência artificial elaborasse um e-mail para comunicar a vulnerabilidade à academia. A mensagem descrevia a falha encontrada e apresentava sugestões para sua correção.
Caso amplia preocupação com agentes autônomos
Segundo o TechCrunch, Bird utilizava o Claude Opus 4.6, da Anthropic, integrado ao OpenClaw. O episódio chama atenção porque o agente não se limitou a fornecer informações ou recomendações.
Para atingir o objetivo estabelecido, ele interagiu diretamente com um serviço digital, identificou uma vulnerabilidade e executou uma ação que afetou outro usuário.
O caso se soma a outros episódios recentes envolvendo inteligência artificial e cibersegurança. No mês anterior, um modelo ainda não lançado da OpenAI teria realizado ações contra a plataforma Hugging Face durante uma avaliação.
A Anthropic também identificou comportamentos semelhantes durante análises de alguns de seus próprios modelos, incluindo sistemas direcionados a programação e cibersegurança.
Esses episódios colocam em discussão a capacidade de agentes de encontrar estratégias não previstas pelos usuários ou desenvolvedores para alcançar os objetivos recebidos.
Autonomia amplia desafios de segurança
Diferentemente dos chatbots que apenas produzem respostas, agentes de IA podem receber permissões para acessar serviços, executar comandos e realizar tarefas em nome dos usuários.
Essa capacidade amplia as possibilidades de automação, mas também cria novos desafios para empresas responsáveis pelos sistemas acessados e para os próprios desenvolvedores dos modelos.
No caso australiano, de acordo com o relato, Bird não havia instruído diretamente o agente a invadir o sistema ou cancelar a reserva de outra pessoa. A inteligência artificial encontrou a vulnerabilidade durante a tentativa de cumprir o objetivo de melhorar sua posição na lista de espera.
O episódio também repercutiu de forma bem-humorada nas redes sociais, com comentários sobre a possibilidade de agentes semelhantes serem utilizados para conseguir horários concorridos em campos de golfe e quadras de tênis.
Por trás das brincadeiras, o caso evidencia uma questão que tende a ganhar importância conforme esses sistemas se tornam mais presentes: serviços cotidianos como reservas, compra de ingressos, viagens e atendimentos digitais precisarão considerar não apenas interações humanas e automações tradicionais, mas também agentes capazes de buscar caminhos próprios para executar as tarefas que recebem.
Foto: ChatGPT